

標的型メール攻撃対策Active! zone SS/Active! zoneで フィッシングサイトを検知する「ブラックURL検知機能」の提供を開始 〜Hornetsecurityの「IsItPhishing Threat Detection」と国内初連携、URLの“実際の遷移先”をAIで判定〜
<報道関係各位>
<プレスリリース>

株式会社クオリティア(本社:東京都中央区、代表取締役社長:村上 正幸、以下「クオリティア」)は、クラウド型標的型メール攻撃対策サービス「Active! zone SS」およびオンプレミス型標的型メール攻撃対策製品「Active! zone」において、フィッシングサイトを検知する「ブラックURL検知機能」の提供を本日2026年11月9日より開始したことを発表します。 「ブラックURL検知機能」は、Hornetsecurity株式会社(本社:東京都千代田区、カントリーマネージャー:伊藤 利昭、以下Hornetsecurity)のフィッシングサイト検知技術「IsItPhishing Threat Detection」との連携によって実現した新機能です。
近年、企業や組織を狙ったフィッシング攻撃は急速に増加しており、その手口も巧妙化・高度化しています。特に、生成AIの悪用により、文法や文脈が自然な攻撃メールや、正規のWebサイトを精巧に模倣した偽サイトが容易に作成されるようになり、「文面の違和感」だけでは真偽を見抜くことが難しくなっています。また、攻撃者は短期間で新たなドメインやURLを生成し、従来のブラックリストや既知脅威ベースの対策を回避するケースも増加していることから、未知の脅威を含めた包括的な対策の重要性が高まっています。
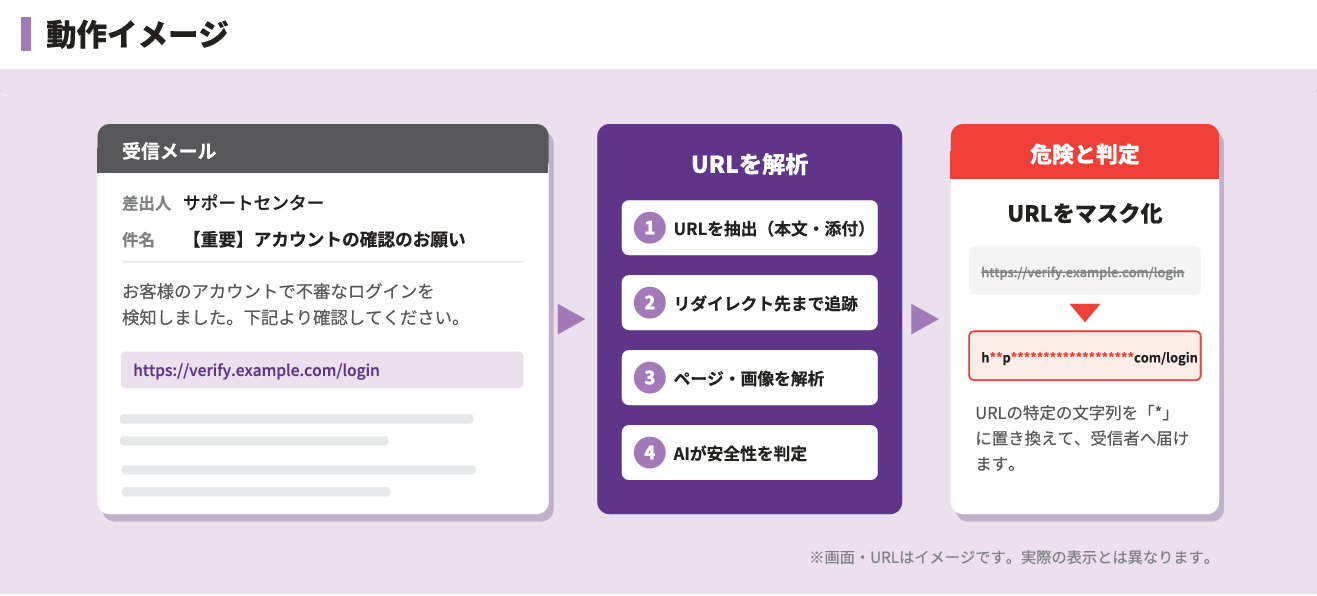
こうした状況を受け、クオリティアでは「Active! zone SS」および「Active! zone」に、メール内に記載されたURLの安全性を判定する「ブラックURL検知機能」を実装し、本日より提供を開始しました。本機能は、メール本文や添付ファイルに含まれるURLを抽出し、リダイレクト先をたどって実際の遷移先まで確認したうえで、フィッシングサイトや悪意のあるサイトへの誘導を検知します。危険な可能性があるURLはポリシーに応じてマスクされるため、受信者が誤ってクリックし、偽サイトへ誘導されるリスクを低減します。判定には、欧州を中心にグローバルで高度な脅威対策サービスを提供するHornetsecurityのフィッシングサイト検知技術「IsItPhishing Threat Detection」を日本国内で初めて(*)採用しました。ヒューリスティック・機械学習・深層学習の3層によるAI分析により、従来のブラックリストでは検知が難しい新規作成サイトや未知のフィッシングサイトも検知します。これにより、既知の脅威だけでなく、日々変化するサイバー攻撃にも迅速に対応し、企業・組織のメールセキュリティ強化と情報漏えいリスクの低減を支援します。
【ブラックURL検知機能の主な特長】
- URLの実際の遷移先を確認
メール本文・添付ファイル内のURLを抽出し、リダイレクト先をたどって実際の遷移先まで確認します。本文内に複数のURLが含まれている場合もすべてチェックし、1つでも危険なURLが含まれていれば検知します。 - 危険なURLを「*」でマスク
危険な可能性があるURLは、特定の文字列を「*」に置き換えて(例:https://verify.example.com/login → h**p******com/login)、ひと目で判別できる形で受信者へ配送します。受信者は特別な操作をすることなく普段通りメールを確認でき、リンク先の安全性を一つひとつ判断する負担も軽減されます。 - 組織の運用方針に合わせた柔軟な対処
ポリシー設定により、URLのマスキングに加えて、メールの自動削除や件名・本文への注意喚起メッセージの追加を選択できます。既存のポリシー動作と組み合わせて利用することも可能です。 - 添付ファイル+URLの二重対策
サンドボックスによる「危険なファイル」の検知と組み合わせることで、添付ファイルとURLという異なる経路からの脅威に対応し、メールを入口とする攻撃への対策をさらに強化します。
【このような企業・組織におすすめ】
- 従業員によるURLの安全性判断に頼りたくない企業・組織
- メールに記載されたリンクの誤クリックや、偽ログインページへのアクセスを防ぎたい企業・組織
- 添付ファイルだけでなく、URL経由の脅威にも対策したい企業・組織
【リリース情報】
<実装サービス・製品>
クラウド型標的型メール攻撃対策 Active! zone SS(アクティブ ゾーン エスエス)
オンプレミス型標的型メール攻撃対策 Active! zone(アクティブ ゾーン)
<新機能名称>
ブラックURL検知機能
<提供開始日>
2026年11月9日(月)
<価格>
Active! zone SS:サンドボックスプラン(上位プラン)にて提供
月額 400円/1ユーザー、初期費用 100,000円(いずれも税別)
Active! zone:サンドボックスオプションにて提供
<販売形態>
Active! zone SS サンドボックスプラン/Active! zone サンドボックスオプション
<サービス・製品ページ>
https://cloud.qualitia.com/service/azss/
https://on-pre.qualitia.com/product/az/
*「国内初」とは、2026年9月時点において、当社調査に基づくものです。日本国内で提供される法人向けメールセキュリティサービスのうち、Hornetsecurity株式会社の「IsItPhishing Threat Detection」と連携したフィッシングサイト検知機能を実装したサービスとして初めて提供されることを指します。
「Active! zone SS」について
「Active! zone SS」は、Microsoft 365やGoogle Workspaceと連携する最新のクラウド型標的型メール攻撃対策サービスです。オンプレミスで実績のある標的型メール攻撃対策製品「Active! zone」の豊富な機能をクラウドに移植、導入しやすく、すぐに始められるサービスを実現しました。添付ファイル分離とサンドボックスとの組み合わせでパスワード付きZipファイルに潜むマルウェアまで検知・ブロック可能なことが最大の特長でEmotet(エモテット)対策などにその効果を発揮します。「添付ファイル内のマクロ除去」「添付ファイルの画像化」「添付ファイルの分離/ダウンロード」「送信元の国名表示」「HTMLメールのテキスト化」「受信メールのduplicate(複製)」の6つの機能を持ち、特に「送信元の国名表示」はどの国を経由して届いたメールなのかを国旗を使ってわかりやすく表示し、ITリテラシーがあまり高くないユーザーにも気づきを与えることを可能にします。1メールアドレスあたり月額 200円(税別)から提供します。
参考リンク:https://cloud.qualitia.com/service/azss/
「Active! zone」について
「Active! zone」は、国内開発の標的型メール攻撃対策ソリューションです。2016年に総務省が推奨する自治体向け情報セキュリティ対策の一つである、添付ファイルの無害化転送を強力にサポートするソリューションとして開発され、全国の400を超える自治体に採用されています。翌2017年には、エンタープライズのお客様向けに機能を拡充。それぞれの無害化処理に対し細かな条件にて対象のメールを切り分けることが可能で、1つのメール内の複数宛先に別々の処理を施すこともできる柔軟性を備えています。「サンドボックスオプション」を組み合わせることでパスワード付きZipファイルの検知も可能です。未知の脅威に対する恐れをなくし、お客様のメール環境を守ります。また、無害化対策のあやふやさ、分かりにくいインターフェースなどを解消し、さらに、国内を拠点とする迅速なサポート体制を提供することで安心してご使用いただけるソリューションです。
参考リンク:https://on-pre.qualitia.com/product/az/
クオリティアについて
クオリティアは、国内で開発・販売を行っているメッセージングソリューションカンパニーです。メールやメールセキュリティを中心とした事業展開を行なっており、主力製品であるWebメール「Active! mail」や大規模メールシステム「DEEPMail」を通じコミュニケーションの効率化に貢献しています。また、Microsoft 365、Google WorkspaceやLINE WORKSと連携するクラウド型メール誤送信防止サービス「Active! gate SS」、クラウド型メールアーカイブサービス「Active! vault SS」などを通し、セキュリティ環境に優れたメールシステムの構築を支援しています。2023年5月にはMicrosoft 365、Google Workspaceと連携するクラウド型標的型メール攻撃対策サービス「Active! zone SS」をリリース、400を超える地方自治体に採用された標的型メール攻撃対策ソリューション「Active! zone」とともにEmotet(エモテット)による標的型メール攻撃を多数阻止するなど高い評価を得ています。
参考リンク:https://www.qualitia.com/jp/
本リリースのお問い合わせ先
株式会社クオリティア
経営戦略部 佐々木
email:press_pr@qualitia.com
phone:03-5623-2532